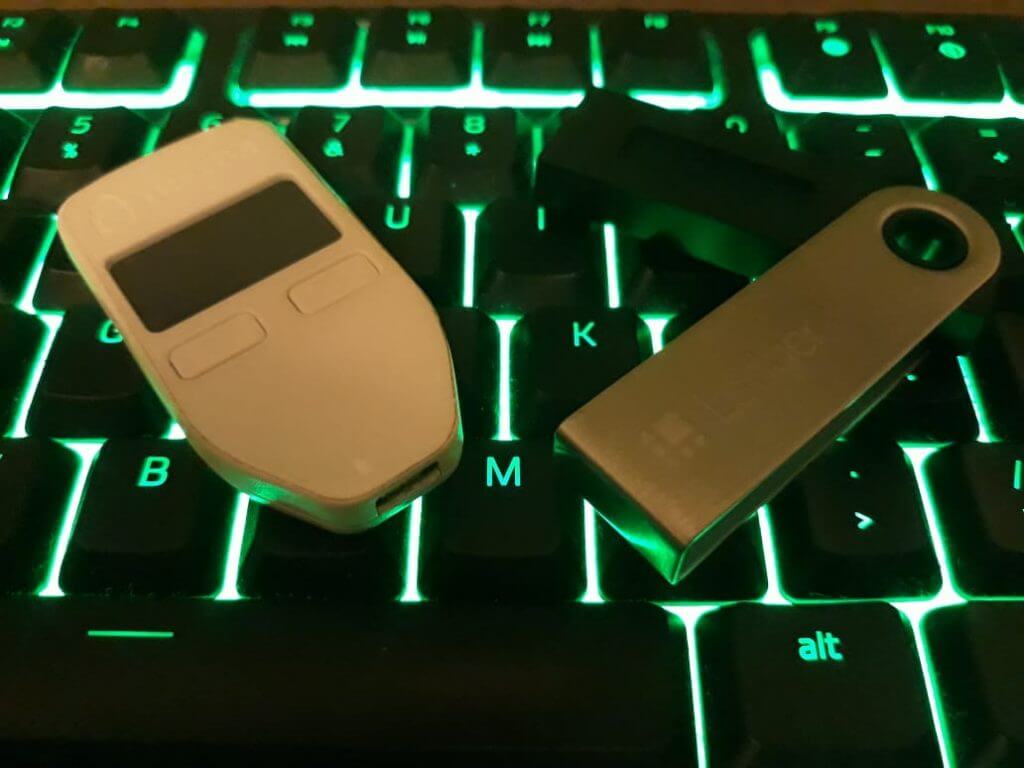
Especialistas cibernéticos da Wallet.fail descobriram uma série de vulnerabilidades nas carteiras de hardware Trezor e Ledger. Como resultado, eles conseguiram realizar uma série de ataques bem-sucedidos contra os dispositivos durante o Congresso de Comunicação do Caos em Leipzig.
Especialistas alegaram que as vulnerabilidades estão no software, hardware, firmware, arquitetura do software e interface web.
Trezor e Ledger – Um desastre aguardando para acontecer?
Durante os ataques de demonstração, a equipe da Wallet.fail conseguiu extrair o PIN e o kernel mnemônico da RAM de uma Trezor, assinar a transação remotamente e hackear o carregador da Ledger Nano S, bem como interceptar o PIN da Ledger Blue.
“Estudar carteiras em um contexto amplo mostrou que há problemas simétricos e repetitivos”, relata a Wallet.fail.
Os pesquisadores observaram que se livrar de algumas vulnerabilidades é possível atualizando o firmware ou substituindo os microcontroladores.
Em resposta ao ataque realizado pela equipe da Wallet.fail, a Trezor, emitiu um comunidado, declarando, em suma, que estas são vulnerabilidades físicas e que, caso o usuário tenha controle físico sobre sua hardware wallet, não há com o que se preocupar.
Please keep in mind that this is a physical vuln. An attacker would need physical access to your device, specifically to the board—breaking the case.
If you have physical control over your Trezor, you can keep on using it, and this vulnerability is not a threat to you.
— Trezor (@Trezor) December 28, 2018
Quanto à Ledger, sua equipe trouxe à tona um artigo completo explicando as razões pelas quais seu dispositivo é seguro. De acordo com o texto:
“Resumindo, eles demonstraram que ao modificar fisicamente a Ledger Nano S e instalar um malware no computador da vítima, seria possível que um hacker próximo assinasse uma transação após o PIN ser entrado e o app (nativo) do Bitcoin ser iniciado. Isso seria algo bem improvável e pouco prático, e um hacker motivado definitivamente usaria truques mais eficientes (como instalar uma câmera para espionar o momento em que a vítima insere o PIN no dispositivo).”
O último hack “do momento” – Electrum
Anteriormente, o BTCSoul relatou que mais um grande incidente de hacking ocorreu, desta vez envolvendo a carteira Electrum. De acordo com informações, hackers desconhecidos instalaram vários servidores maliciosos.
Quando um usuário fez login em sua carteira e tentou enviar BTCs para um endereço, ele recebeu uma mensagem “oficial”, alegando que era necessário atualizar para a versão mais recente da Carteira Electrum, seguida por um link do GitHub.
Vale lembrar que neste ano, a fabricante de carteiras de hardware Trezor sofreu ataque de phishing. A situação foi inicialmente relatada pelos desenvolvedores da carteira. Através deste, os hackers conseguiram interceptar o tráfego do domínio oficial do serviço.
O problema tornou-se conhecido após reclamações dos usuários sobre o certificado SSL errado ao acessar o site da Trezor.
De acordo com representantes da empresa, os hackers usaram o chamado “envenenamento do serviço de DNS” ou interceptação do BGP. Os hackers redirecionavam as vítimas para o site malicioso, que continha mensagem de erro e exortava a necessidade de inserir uma frase seed do usuário para restaurar o acesso à carteira.


